GÜVENLİ BAĞLANTI
Bir sayfanın doğru hedef olduğunu değerlendirmek için alan adı, HTTPS, kaynak ve yönlendirme zincirini birlikte inceleyin.
Bağlantıya dönmeden önce hadi bahis güncel giriş sayfasını; teknik belirti sürüyorsa hadibahis giriş sorunları rehberini kullanın.
Adres, HTTPS ve yönlendirmeyi birlikte inceleyin
Hadi bahis bağlantısını açmadan önce alan adının tamamını okuyun; HTTPS işaretini, geldiğiniz kaynağı ve son yönlendirme hedefini birlikte değerlendirin. Tek bir işaret, bağlantının doğruluğunu tek başına kanıtlamaz.
Güncel giriş sayfasına dön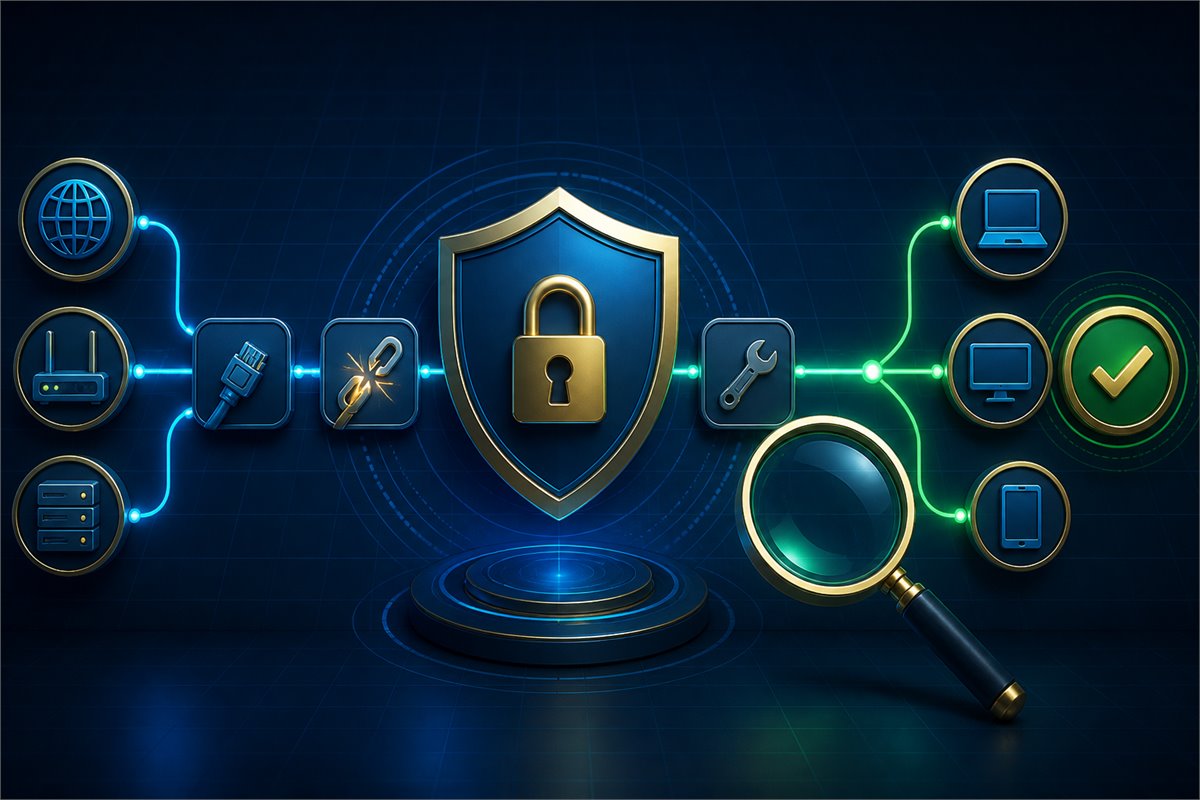
HTTPS neyi kanıtlar, neyi kanıtlamaz?
HTTPS, cihazınız ile açtığınız alan adı arasındaki trafiğin şifrelenmesine yardımcı olur. Ancak sahte veya yanıltıcı bir alan adı da geçerli TLS sertifikası kullanabilir. Bu yüzden kilit simgesi “bağlantı şifreli” anlamına gelir; “bu site kesinlikle resmî ve güvenilir” anlamına gelmez.
Benzer alan adlarını ayırt edin
- Marka adındaki harflerin yer değiştirmesi veya eksilmesi
- Harf yerine benzer görünen sayı ya da Unicode karakter kullanılması
- Beklenmedik tire, alt alan adı veya farklı uzantı eklenmesi
- Adresi gizleyen kısa bağlantı hizmetleri
- Tıklama sonrası birden fazla alan adına yönlendirme
Adres çubuğu kuralı
Sayfadaki logo veya tasarım kolayca kopyalanabilir. Kararınızı görsel benzerlikten çok tam alan adı ve doğrulanmış kaynak üzerinden verin.
Kaynak doğrulama
Bağlantının bir arama sonucu, mesaj, reklam veya sosyal medya paylaşımından gelmesi tek başına güven kanıtı değildir. Daha önce kullandığınız güvenilir kaynaklarla karşılaştırın. Kaynaklar çelişiyorsa parola veya ödeme bilgisi girmeden durun.
Kısa bağlantılar gerçek hedefi gizleyebilir. Bağlantıyı açtıktan sonra adres çubuğunda görünen alan adı değişiyorsa sayfaya veri girmeden önce yönlendirme zincirini yeniden değerlendirin.
Hesap güvenliği için temel adımlar
- Her hizmet için benzersiz ve uzun parola kullanın.
- Varsa iki adımlı doğrulamayı etkinleştirin.
- Doğrulama kodunu destek personeli dahil kimseyle paylaşmayın.
- Ortak cihazlarda “beni hatırla” seçeneğini kullanmayın.
- Şüpheli oturum veya parola sıfırlama bildirimlerini gecikmeden kontrol edin.
Şüphede kaldığınızda
İşleme devam etmeyin, ekran görüntüsünde kişisel bilgileri maskeleyin ve hata/bağlantı ayrıntılarını kaydedin. Giriş problemi yaşıyorsanız önce teknik olasılıkları güvenli sırayla ele alın.
Alan adının yapısını doğru okuyun
Bir web adresinde marka adının görünmesi yeterli değildir; kayıtlı ana alan adı ve uzantı birlikte değerlendirilmelidir. “hadibahis” kelimesi uzun bir adresin alt alan adı veya klasör bölümünde yer alabilir. Tarayıcıdaki gerçek ana domain, ilk eğik çizgiden önceki bölümde bulunur. Noktalarla ayrılan ifadeleri sağdan sola okuyarak uzantıyı ve onun hemen solundaki kayıtlı alan adını belirlemek, yanıltıcı alt alan adlarını fark etmeyi kolaylaştırır.
Benzer görünen harfler de risk oluşturabilir. Latin harflerine benzeyen farklı alfabe karakterleri, “i” yerine “l” kullanımı, eksik harfler, fazladan tireler veya alışılmadık uzantılar ilk bakışta fark edilmeyebilir. Adresi kopyalayıp not uygulamasında düz metin olarak incelemek ya da tarayıcı adres çubuğuna dokunarak tamamını görmek, küçük ekranda gizlenen bölümleri açığa çıkarır.
- Ana domain ile alt alan adını karıştırmayın
- Benzer karakterleri ve fazladan işaretleri kontrol edin
- Mobilde adres çubuğunu genişleterek tam hedefi görün
HTTPS ve sertifika uyarılarını yorumlayın
HTTPS, cihaz ile ziyaret edilen alan adı arasındaki iletişimin şifrelenmesine yardımcı olur. Fakat şifreli bağlantı, alan adının marka tarafından işletildiğini veya içeriğin güvenilir olduğunu tek başına kanıtlamaz. Yanıltıcı siteler de geçerli sertifika kullanabilir. Bu nedenle kilit simgesini alan adı, bağlantı kaynağı ve sayfanın davranışıyla birlikte değerlendirmek gerekir.
Tarayıcı “bağlantınız gizli değil”, “sertifika geçersiz” veya “saat yanlış” uyarısı gösteriyorsa devam düğmesine basmadan önce cihazın tarih-saat ayarını kontrol edin. Sorun yalnızca tek sitede sürüyorsa sertifika veya ağ müdahalesi ihtimali araştırılmalıdır. Ortak Wi‑Fi ağlarında giriş portalı sertifika uyarısına neden olabilir; hassas işlem için güvenilir bir ağa geçmek daha doğru yaklaşımdır.
- Kilit simgesini resmîlik kanıtı saymayın
- Sertifika uyarısını atlayarak parola girmeyin
- Ortak ağ yerine güvenilir bağlantı kullanın
Yönlendirme zincirini ve sayfa davranışını izleyin
Bir bağlantı açıldıktan sonra bir veya daha fazla kez başka adrese geçebilir. Yönlendirme her zaman kötü niyetli değildir; ancak beklenmeyen alan adı değişimi, yeni sekmede reklam açılması veya dosya indirilmesi dikkat gerektirir. Son sayfa tanıdık görünse bile tarayıcıdaki hedefi yeniden okuyun. Sayfa adresi ile giriş formunun gönderildiği hedef farklıysa bilgi girmeden çıkın.
Kısa bağlantılar ve QR kodları hedefi önceden görmeyi zorlaştırır. Kaynağı bilinmeyen QR kodunu hassas işlem için kullanmayın. Bildirim izni, profil yükleme, uzaktan destek uygulaması veya sertifika ekleme isteyen sayfalar giriş akışının doğal parçası değildir. Bu tür talepleri reddetmek hesabı ve cihazı korumaya yardımcı olur.
- Her yönlendirmeden sonra alan adını yeniden okuyun
- Beklenmeyen indirme ve izin taleplerini reddedin
- QR kodu veya kısa bağlantının kaynağını sorgulayın
Hesap verilerini ve oturumu koruyun
Güvenli erişim, doğru adresi bulduktan sonra da devam eder. Aynı parolayı farklı sitelerde kullanmak, bir hizmetteki veri sızıntısının diğer hesapları etkilemesine yol açabilir. Uzun ve benzersiz parola, parola yöneticisi ve iki adımlı doğrulama bu riski azaltır. Tek kullanımlık kod, parola veya kurtarma anahtarı destek personeli olduğunu söyleyen kişilerle paylaşılmamalıdır.
Ortak bilgisayarda oturum açmanız gerekiyorsa “beni hatırla” seçeneğini kullanmayın ve işlem bittikten sonra çıkış yapın. Tarayıcıya kart veya parola kaydetmeyin. Hesap geçmişinde tanımadığınız oturum ya da değişiklik görürseniz önce parolayı güvenilir cihazdan değiştirin, ardından açık oturumları kapatın ve iletişim bilgilerinin size ait olduğunu kontrol edin.
Şüpheli bağlantıda nasıl hareket edilmeli?
Alan adında tek bir harf farkı, beklenmeyen tire, farklı uzantı veya marka adından önce gelen uzun bir alt alan adı görürseniz sayfada işlem yapmayın. Sekmeyi kapatmak, aynı adresi yeniden denemekten daha güvenli bir ilk adımdır. Bağlantı mesajla geldiyse gönderene yanıt vermeden önce başka bir kanaldan doğrulama yapın. Tarayıcının sertifika ayrıntıları yalnızca bağlantının şifreli olduğunu gösterir; sitenin doğru kişi veya kuruluşa ait olduğunu garanti etmez.
Şüpheli sayfada parola yazdıysanız aynı parolayı kullandığınız hesapları belirleyin ve güvenilir cihazdan değiştirin. Varsa iki adımlı doğrulamayı etkinleştirin, açık oturumları kapatın ve hesap hareketlerini inceleyin. Tek kullanımlık kod, kart bilgisi veya kimlik belgesi paylaşıldıysa ilgili hizmet sağlayıcının güvenli destek kanalına gecikmeden bildirim yapın. Kanıt amacıyla URL, tarih ve ekran görüntüsünü saklayabilirsiniz; ancak şüpheli bağlantıyı başkalarına tıklanabilir biçimde yaymayın.
Tarayıcı yer imlerinizi ve otomatik doldurma kayıtlarını da gözden geçirin. Şüpheli adres kaydedildiyse silin, doğru hedef doğrulanmadan yeni kayıt oluşturmayın. Güvenlik kontrolünü yalnızca ilk ziyarette değil, beklenmedik yönlendirme veya yeniden oturum açma isteği görüldüğünde tekrarlayın.
- Şüpheli sekmede bilgi girmeyin
- Parola tekrar kullanılıyorsa tüm ilgili hesapları güvenceye alın
- Oturum ve işlem geçmişini kontrol edin
- Şüpheli adresi tıklanabilir biçimde paylaşmayın